Wo ein Mensch in Deutschland wohnt, das ist kein Geheimnis.
Die kommunal verwalteten rund 5.200 Melderegister geben diese Information auf Anfrage grundsätzlich an jedermann heraus. In vielen Städten – beispielsweise Frankfurt am Main – geht das ohne Anmeldung und innerhalb von Sekunden.
Nach Angabe von Namen und Geburtsdatum der Gesuchten sowie einer Zahlung von 10,76 Euro erhält man ein PDF mit der Anschrift der Person – sofern man in der richtigen Stadt angefragt hat.
Neben der regulären Einwohnermeldeauskunft für Privatpersonen und Unternehmen gibt es einige Sonderfälle. So können unter anderem Parteien die Daten von Einwohner*innen in einer bestimmten Altersgruppe zu vergleichsweise geringen Gebühren anfragen. In der Regel für 5 Cent pro Datensatz.
Die in Teilen gesichert rechtsextreme Partei AfD hat zum Beispiel die Daten von Erstwähler*innen abgefragt. Weder die Behörden noch die Partei schützten die Daten ausreichend. Im Rahmen des AfD-Leaks wurden so die Meldeadressen von über 20.000 jungen Menschen öffentlich. Eine Weitergabe dieser Daten an Parteien kann durch eine Übermittlungssperre im Melderegister verhindert werden.
In Berlin können Behörden über die Software OLMERA auch eine sogenannte „freie Suche“ durchführen. Dabei lassen sich Einwohner*innen anhand verschiedener im Melderegister gespeicherter Merkmale suchen, teilweise auch mithilfe von Platzhaltern.
Wer hat meine Daten abgefragt?
Um Missbrauch der Meldedaten vorzubeugen, wird jeder Zugriff auf das Register protokolliert. Grundsätzlich soll es also möglich sein, nachzuprüfen, wer auf die Daten zugegriffen hat.
Herausfinden kann das jede*r mithilfe einer Auskunft nach Datenschutzgrundverordnung bei der für das Melderegister zuständigen Behörde. In Berlin ist das Landesamt für Bürger- und Ordnungsangelegenheiten (LABO) zuständig. Die Landesdatenschutzbeauftragte stellt dafür ein Musterformular bereit.
Einige Wochen nach meiner Anfrage erhielt ich einen dicken Briefumschlag. Darin: mehr als 20 Seiten Gesetzestexte und Erläuterungen – und schließlich Informationen darüber, an welche Stellen meine Meldedaten übermittelt worden waren.
Die Berliner Behörde verteilt die Informationen darüber, wer die eigenen Daten erhalten hat, auf drei Schreiben:
-
Proaktive Übermittlungen aus dem Melderegister an Finanzämter, Rundfunkanstalten oder die Rentenversicherung. In diesen Fällen übermittelt die Meldebehörde Änderungen direkt an die jeweilige Institution, ohne dass diese sie eigens anfordern müssen.
-
Abfragen durch andere Behörden wie Jugendamt, Feuerwehr, Gesundheitsamt oder Gerichte. Sie können das Melderegister selbst durchsuchen – oft über das Programm OLMERA.
-
Abfragen durch Dritte wie Privatpersonen oder Unternehmen.
Alle Anfragen sind das allerdings nicht. Denn das Bundesmeldegesetz sieht Ausnahmen vor, insbesondere für bestimmte Justiz- und Sicherheitsbehörden.
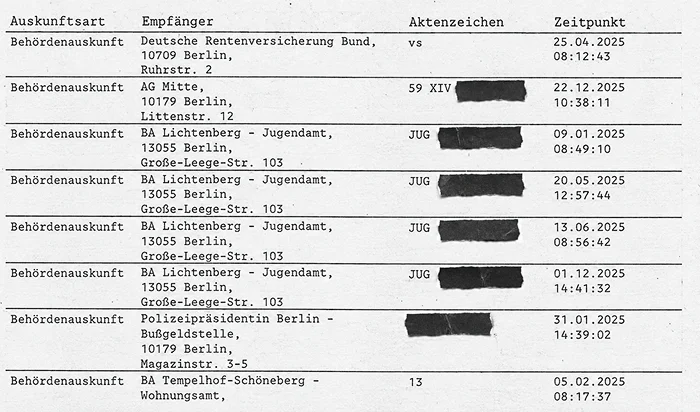
Bei Melderegisteranfragen von Behörden enthält die Datenauskunft neben dem Namen der Behörde auch ein Aktenzeichen sowie einen exakten Zeitpunkt der Abfrage.
Denn wenn eine Behörde im Melderegister sucht, dann muss dies laut § 40 Bundesmeldegesetz unter einem Aktenzeichen sowie einer vorher angegebenen Begründung geschehen. Die Begründung sollte die zugrundeliegende Aufgabe beschreiben und könnte zum Beispiel „Strafverfolgung“, „Gefahrenabwehr“ oder „Gebührenforderung“ lauten.
Während das Aktenzeichen in der vom Berliner LABO herausgegebenen Datenauskunft enthalten ist, werden die Begründungen der einzelnen Abfragen in der Auskunft nicht mitgeteilt. Warum das so ist, wollte die zuständige Senatsverwaltung für Inneres und Sport (SenInnSport) nicht beantworten. Sie teilt lediglich mit, diese Information werde protokolliert und auf gesonderte Anfrage – aber nicht bei der DSGVO-Auskunft – herausgegeben.
Ein Sprecher der Berliner Datenschutzbeauftragten sieht das anders. Ihm zufolge müsse auch der protokollierte Anfrageanlass beauskunftet werden.
Auch mit der Angabe von Aktenzeichen gibt es ein Problem: Statt konkreter Aktenzeichen werden von einigen Behörden Abteilungsbezeichnungen, das jeweilige Datum oder lediglich der Buchstabe „B“ übermittelt.
Laut einem Sprecher der Berliner Datenschutzbeauftragten sollte allerdings stets das zu einem Verwaltungsvorgang gehörende Geschäftszeichen angegeben werden. Sollte ein solches nicht vorhanden sein, kann jedoch auch ein anderes eindeutiges Aktenzeichen verwendet werden.
Sowohl die SenInnSport als auch ein Sprecher der Berliner Datenschutzbehörde wiesen darauf hin, dass man sich bei Zweifeln an einer Abfrage an die jeweilige Behörde wenden solle. Diese müsse die Abfrage dann einem konkreten Verwaltungsvorgang zuordnen.
Nachfrage bei den Behörden
Rentenversicherung, Amtsgericht, Jugendamt, Polizei, Feuerwehr, Gesundheitsamt, weiteres Jugendamt, Krankenversicherung. 14 Anfragen in einem Jahr. Vier davon allein von einem Berliner Jugendamt. Und dabei habe ich nicht einmal Kinder.
So sieht meine Datenauskunft des LABO aus. Von 14 Anfragen kann ich zunächst nur eine einzige tatsächlich einem Verwaltungsvorgang zuordnen, der mich betrifft.
Bei meinen Nachfragen erklärten einzelne Behörden, dass ich die erste Person sei, die danach frage. Eine Behörde teilte mit, man sei sich nicht einmal bewusst gewesen, dass schon das Auftauchen einer Person in einer Suchergebnisliste einen Eintrag als Behördenauskunft erzeuge. Man wolle nun Mitarbeiter*innen sensibilisieren, so zu suchen, dass möglichst Trefferlisten mit Hunderten von Personen vermieden werden. Die Anfragen dienten oft alltäglichen Zwecken wie der Feststellung örtlicher Zuständigkeiten oder der Suche nach Angehörigen.
Suchergebnislisten in OLMERA enthalten Namen, Geburtsdaten und Anschriften. Also die relevanten Angaben aus dem Melderegister. Wer warum eine solche Suche durchgeführt hat, lässt sich zumindest auf Basis der aktuell üblichen Protokollierung für Betroffene in Berlin nicht transparent nachvollziehen.
Die Berliner Datenschutzbeauftragte wies bereits in ihrem Jahresbericht 2024 darauf hin, dass „jeder Abruf von Melderegisterdaten durch Behörden und andere öffentliche Stellen ein rechtfertigungsbedürftiger Eingriff in das Recht auf informationelle Selbstbestimmung der betroffenen Personen“ und die „Entstehung von Trefferlisten zu vermeiden“ sei.
Wie gut sind Meldedaten vor Missbrauch geschützt?
In Berlin wurden in der Vergangenheit bereits missbräuchliche Melderegisterabfragen durch Behördenmitarbeitende bekannt. Allerdings bleibt fraglich, in wie vielen Fällen diese überhaupt feststellbar sind. Denn statt gezielt nach einer bestimmten Person zu suchen, kann auch eine freie Suche nach bekannten Informationen über die jeweilige Person durchgeführt werden. Die wesentlichen Informationen stehen bereits in der Suchergebnisliste.
Es ist in Deutschland nicht nur schwer, missbräuchliche Melderegisterabfragen durch Behörden festzustellen. Auch seine Daten bei berechtigtem Interesse mit einer sogenannten Melderegisterauskunftssperre zu schützen, ist mit relativ hohen Hürden verbunden. Dafür muss in der Regel eine sehr konkrete akute Gefährdung benannt werden können.
Eine reguläre Melderegisterauskunftssperre verhindert den automatisierten Abruf der Daten von allen Behörden und damit auch das automatische Auftauchen in Suchergebnisslisten von “freien Suchen”. Außer bei Polizei und Geheimdiensten. Nur im Falle einer Melderegistersperre von Amts wegen - also weil eine Behörde proaktiv eine signifikante Gefahr erkannt hat - können auch diese auf die Daten nur in einem manuellen Abfrageprozess mit Prüfung, ob von der Beantwortung der Anfrage eine Gefahr ausgeht, zugreifen.
Im Kontext der NSU 2.0 Affäre wurde bekannt, dass Polizist*innen das Melderegister tausendfach illegal abfragten. Mutmaßlich auch, um Drohschreiben an Menschen mit Melderegisterauskunftssperre zu versenden.
Von der gesetzlich vorgesehenen Nachvollziehbarkeit behördlicher Melderegisterabfragen ist die Berliner Verwaltung zumindest aus Sicht der Betroffenen derzeit weit entfernt. Sollte es - ähnlich wie in vergangenen Fällen - Missbrauch der Daten geben, wäre das schwer feststellbar.