Nach übereinstimmenden Aussagen der Hacker*innen sowie von Mitarbeiter*innen aus dem Umfeld der für die AfD tätigen Dienstleistungsunternehmen war der initiale Angriffspunkt eine unzureichend geschützte WordPress-Instanz unter der URL „wahlkampf.afd.de“. Über diese installierten sie ein Softwarepaket (WP-Console), das es ihnen ermöglichte, auf die Kommandozeile des Servers zuzugreifen. Sie verschafften sich sodann Zugriff auf die Mailverwaltung, in der sie die E-Mail-Passwörter von AfD-Funktionär*innen änderten. Daraufhin leiteten sie Daten von den AfD-Servern über One-Click-Hoster sowie IMAP-Batch-Requests aus.
Die AfD bestätigte den Angriff auf die Systeme der Alternita Dienstleistungs GmbH. Bemerkt wurde er laut Angaben aus dem Umfeld des Hostingdienstleisters bereits am 9. September. Laut AfD griffen die Hacker*innen dabei primär auf ältere Postfächer zu. Allerdings enthielt der veröffentlichte Datensatz dem Anschein nach E-Mails bis zum 14. September.
Nach Angaben der Hacker*innen wurde der Angriff zwar am 9. September bemerkt und nach der Ausleitung von rund 180 Gigabyte Daten gestoppt. Allerdings sei dabei von ihnen Schadcode auf den Servern hinterlassen worden, der im Anschluss an den Angriff von Dienstleistern der AfD nicht entdeckt worden sei. Die Hacker*innen leiteten daraufhin nach eigenen Angaben am 14. September nochmals Daten aus den Systemen von Alternita aus. Insgesamt hätten sie Zugriff auf rund 300 Postfächer mit einem Gesamtvolumen von rund 1,8 Terabyte gehabt. Sie begannen mit der Ausleitung der größten Postfächer und wurden auch beim zweiten Angriff gegen 6 Uhr morgens entdeckt, nachdem insgesamt rund 300 GB Daten ausgeleitet worden waren. Laut eigenen Angaben wurden zu diesem Zeitpunkt die Systeme hinter zahlreichen Subdomains abgeschaltet. Beim zweiten Angriff wurden nach Angaben der Angreifer dieselben Postfächer wie beim ersten Angriff nochmals ausgeleitet, sodass nur 120 Gigabyte zusätzliche Daten abgeflossen seien.
Diese 300 GB stellten sie anschließend auf einer Webseite über einen Torrent-Link zum Download zur Verfügung.
Im Gespräch betonten die Hacker*innen mehrfach, sie seien nicht staatlich finanziert, gehörten keiner bekannten Gruppe an und hätten außer den Spenden auf der von ihnen betriebenen Webseite auch kein Geld für diese Angriffe erhalten. Es gehe ihnen lediglich darum, die AfD an denselben Maßstäben zu messen, die sie auch an andere anlegen wolle.
Die AfD selbst sprach in einer Pressemitteilung heute von einem Hackerangriff Ende September. Das widerspricht allerdings sowohl der Datenlage als auch den Aussagen der Hacker*innen und der Mitarbeiter*innen von AfD-Dienstleistern.
Zwar wurden laut AfD nach dem Angriff „alle betroffenen Nutzer“ benachrichtigt. Unklar ist allerdings, ob auch die zahlreichen Personen informiert wurden, deren Daten sich in den abgeflossenen E-Mails befinden, ohne dass sie selbst Nutzer*innen der betroffenen Systeme waren. Bei Datenschutzverletzungen, die voraussichtlich ein hohes Risiko für die Rechte und Freiheiten der Betroffenen zur Folge haben, sieht Artikel 34 DSGVO grundsätzlich eine Benachrichtigung vor.
So befinden sich in den E-Mails neben Auszügen aus Mitgliederdatenbanken verschiedener Landesverbände auch Daten, die aus dem Melderegister zu Zwecken der Wahlwerbung (§ 50 Abs. 1 Satz 1 Bundesmeldegesetz) abgefragt wurden. Darunter sind viele Abfragen zu Menschen, die in diesem Jahr in Mecklenburg-Vorpommern unter 23 Jahre alt waren und somit das erste Mal wählen durften. Versendet wurden die Daten von den Meldebehörden unverschlüsselt per E-Mail.
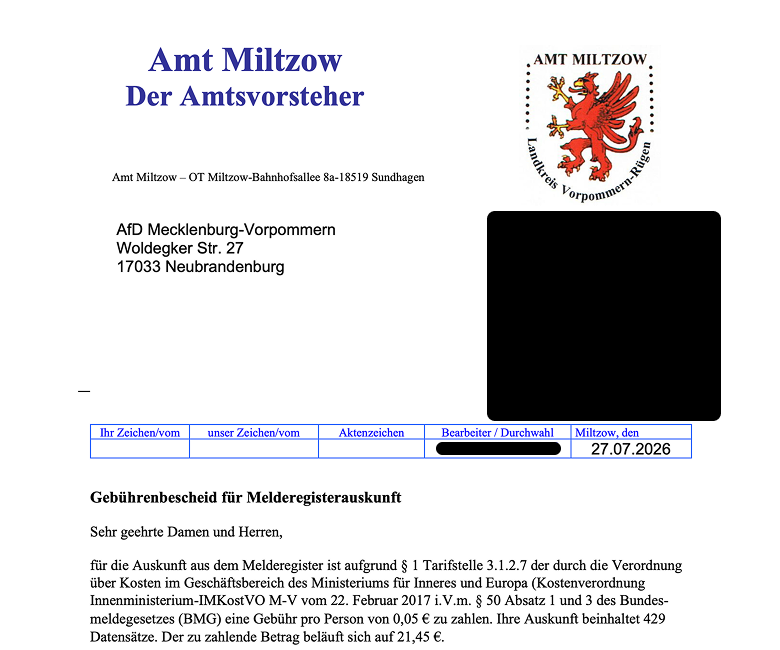
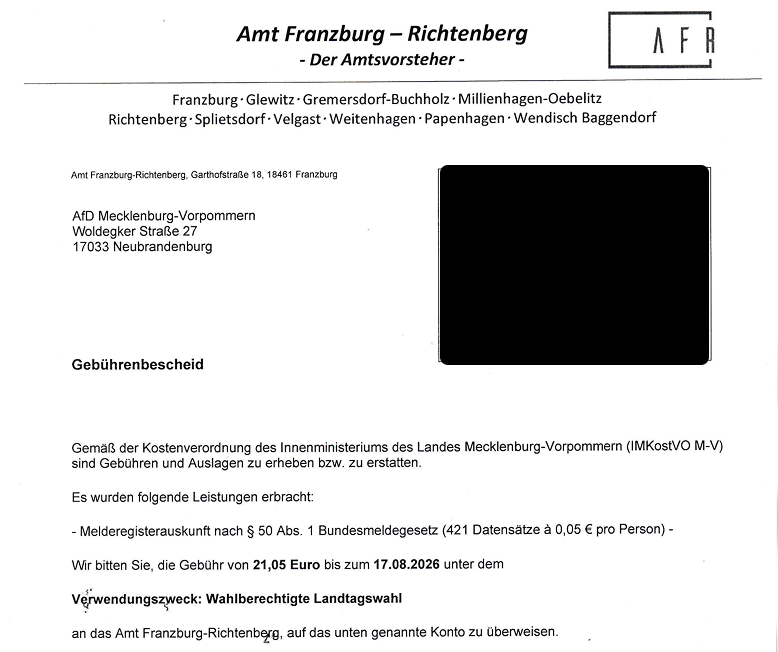
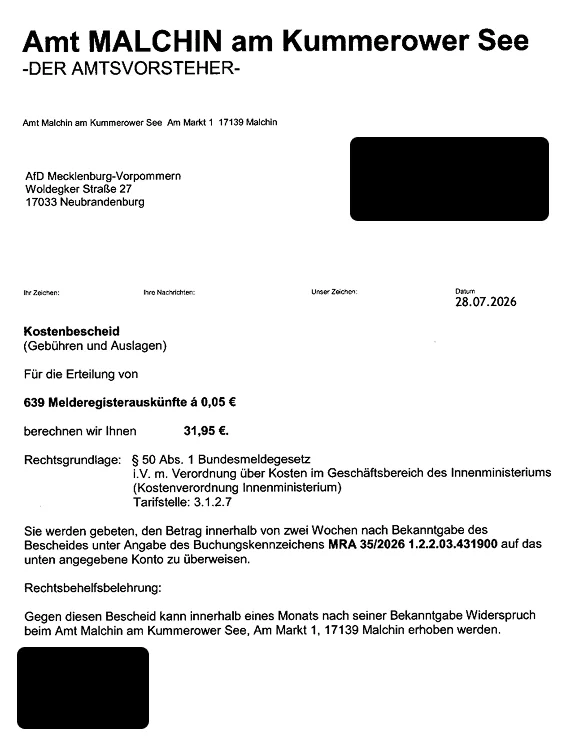
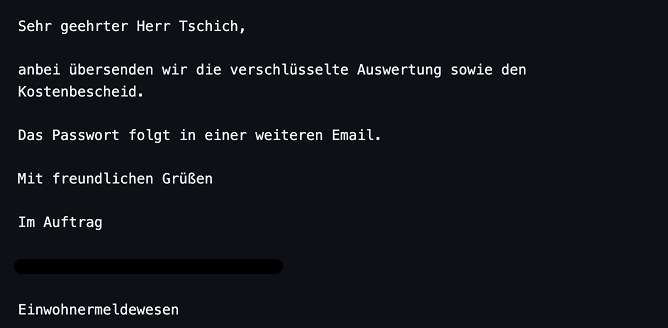
Grundsätzlich ist die Übermittlung solcher Melderegisterdaten an Parteien für Wahlwerbung gesetzlich vorgesehen. Diese hätten spätestens einen Monat nach der jeweiligen Wahl gelöscht werden müssen. Ob die konkrete Speicherung in den betroffenen E-Mail-Postfächern den datenschutzrechtlichen Anforderungen entspricht, ist eine andere Frage.
Die Hacker*innen erklärten, dass sie die Veröffentlichung von Daten unbeteiligter Dritter bedauern. Das sei nicht ihr Ziel gewesen. Allerdings sehen sie auch eine Verantwortung beim deutschen Staat, der seinen Aufgaben in Bezug auf die AfD nicht nachgekommen sei.
Angriffe auf die IT-Infrastruktur von Parteien sind kein neues Phänomen. Der hier dokumentierte Datenabfluss ist allerdings schon wegen seines Umfangs bemerkenswert. Zwar konnte bislang nicht die Echtheit sämtlicher Nachrichten überprüft werden. Der mutmaßliche Zugriffsweg lässt sich jedoch anhand mehrerer Quellen rekonstruieren. Zahlreiche E-Mails wurden mithilfe von DKIM-Headern authentifiziert und die AfD hat einen Angriff auf die Systeme ihres Dienstleisters bestätigt. Die Auswertung der Hunderttausenden Nachrichten dürfte noch Wochen dauern.
Dieser Beitrag entstand in Kooperation mit Hoodinformatik.